Microsoft Defender for Endpoint vs CrowdStrike vs SentinelOne (2026)
Özet (TL;DR): Microsoft, 29 Mayıs 2026'da Gartner Magic Quadrant for Endpoint Protection'da yedinci kez üst üste Lider seçildi — CrowdStrike ve SentinelOne de aynı raporda Lider konumunda. Üç platform da uç nokta (bilgisayar, sunucu, telefon) güvenliğinde iyi performans gösteriyor; asıl fark fiyatlandırma mantığında, mevcut lisansla örtüşmede ve KVKK açısından verinin nerede durduğunda çıkıyor. Kısa özet: Microsoft 365 E5 kullanan bir kurum için Defender for Endpoint çoğunlukla zaten ödenmiş durumda; E3'te veya lisanssız bir ortamda CrowdStrike/SentinelOne teknik olarak güçlü ama ayrı bir bütçe kalemi. Bu rehber üç platformu fiyat, özellik, veri saklama yeri ve geçiş süreci açısından karşılaştırıyor.
Xen Bilişim ekibi · Microsoft Kayıtlı İş Ortağı (2016'dan beri) · MS-100 / MS-102 / AZ-104 sertifikalı danışmanlar
Ücretsiz uç nokta güvenliği lisans envanteri çıkaralım — kaç cihazınızda hangi koruma var, nerede boşluk var, 2 iş günü içinde raporlarız.
Neden 2026'da bu karşılaştırma masaya yatırılmalı?
Uç nokta güvenliği pazarında üç isim öne çıkıyor: Microsoft Defender for Endpoint, CrowdStrike Falcon ve SentinelOne Singularity. Üçü de EDR (Endpoint Detection and Response — bir bilgisayarda kötü amaçlı bir hareket olduğunda bunu yakalayıp otomatik olarak müdahale eden gelişmiş koruma katmanı) kategorisinde çalışıyor ve üçü de bağımsız test kurumu MITRE ATT&CK değerlendirmelerinde (gerçek saldırgan tekniklerini simüle edip ürünlerin ne kadarını yakaladığını ölçen sektör standardı test) yüksek puanlar alıyor.
2026'da tabloyu değiştiren gelişme şu: Microsoft, 29 Mayıs 2026 tarihli resmi duyurusunda Gartner Magic Quadrant for Endpoint Protection raporunda yedinci kez üst üste Lider konumunda yer aldığını açıkladı. Aynı dönemde Microsoft, Defender ürün ailesine "saldırı kesintisi" (bir saldırı devam ederken saldırganın bir sonraki adımını otomatik tahmin edip engelleme) ve yapay zeka ajanlarını izleyen yeni koruma katmanlarını ekledi. Bu, satın alma kararı verecek bir IT yöneticisi için üç ürünün de "yeterince iyi" olduğu bir noktaya geldiğimiz, asıl kararın toplam maliyet, mevcut lisans ve veri yönetişimi üzerinden verilmesi gerektiği anlamına geliyor.
Xen Bilişim olarak son bir yılda Kaspersky ve ESET'ten Defender for Endpoint'e geçiş yaptırdığımız kurumsal müşterilerde en sık sorulan soru "zaten CrowdStrike kullanıyoruz, gerçekten Microsoft'a mı geçmeliyiz" değil; genelde tam tersi — "Microsoft 365 lisansımızda bu zaten var mıydı, neden ayrıca CrowdStrike'a para ödüyoruz" oluyor. Bu yazı o soruyu net bir karara bağlamak için yazıldı.
Üç platform, üç farklı iş modeli
Üçünün de amacı aynı: bir bilgisayarda veya sunucuda kötü amaçlı bir davranış olduğunda bunu yakalamak, durdurmak ve güvenlik ekibine ne olduğunu anlatmak. Ama satış ve mimari yaklaşımları farklı:
- Microsoft Defender for Endpoint — bağımsız satılabilen ama asıl gücünü Microsoft 365 ekosistemiyle bütünleşmesinden alan bir ürün. Kimlik (Entra ID), e-posta (Defender for Office 365), bulut uygulamaları ve uç noktadan gelen sinyalleri tek bir panelde (Microsoft Defender portalı) birleştiriyor. E3/E5 lisansı olan bir kurum için "zaten cebinizde olan" bir güvenlik katmanı.
- CrowdStrike Falcon — bulut tabanlı, tek ajanlı (cihaza kurulan tek bir yazılım bileşeni tüm modülleri çalıştırır) mimarisiyle tanınıyor. Microsoft ekosisteminden bağımsız, kendi başına bir güvenlik platformu; büyük kurumsal SOC (Security Operations Center — güvenlik olaylarını 7/24 izleyen ekip/merkez) ekiplerinde tehdit istihbaratı derinliğiyle öne çıkıyor.
- SentinelOne Singularity — yapay zeka tabanlı otonom müdahaleyi (insan onayı beklemeden şüpheli süreci kendiliğinden geri alma) öne çıkarıyor. SOC ekibi küçük veya hiç yoksa "kendi kendine karar veren" mimarisiyle tercih ediliyor.
Gartner'ın 2026 raporunda üçü de Lider çeyreğinde; yani "hangisi kötü" sorusu değil, "hangisi sizin lisans yapınıza, ekibinize ve bütçenize daha uygun" sorusu geçerli.
Özellik karşılaştırması: EDR, otomatik yanıt, tehdit avcılığı
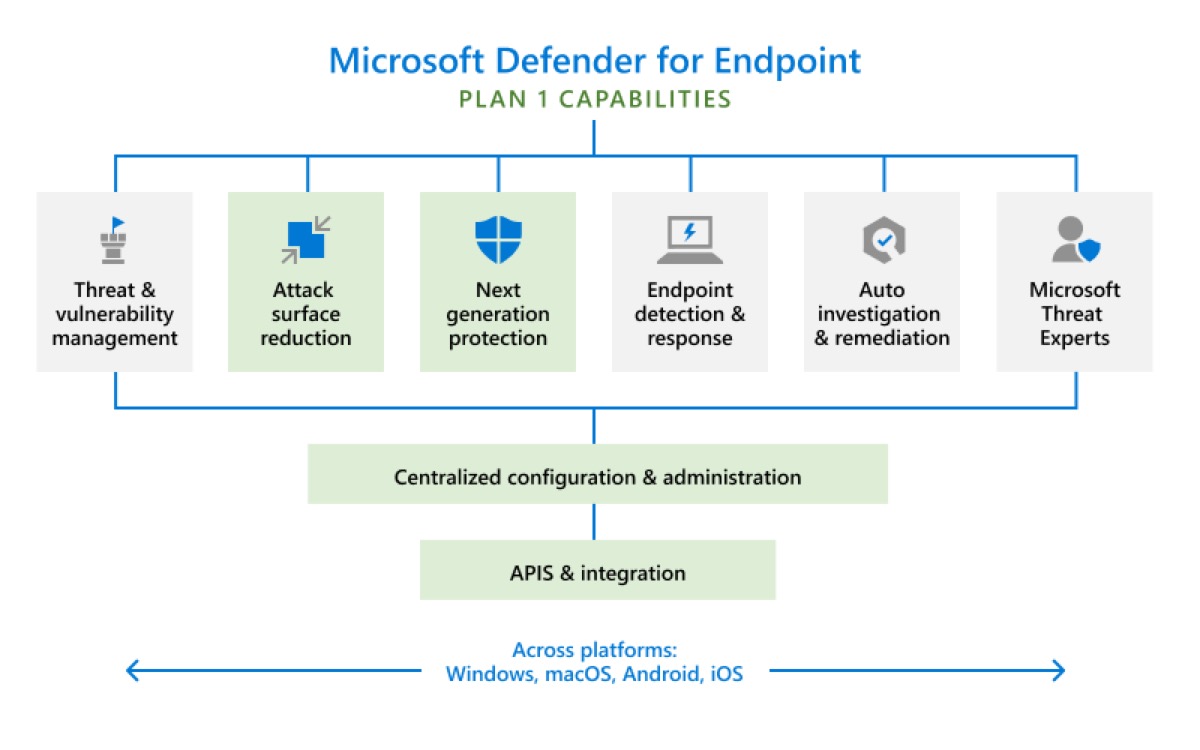
Microsoft tarafında ilk ayrım şudur: Defender for Endpoint Plan 1 ile Plan 2 aynı ürün değildir. Bu ayrımı bilmeden CrowdStrike veya SentinelOne ile karşılaştırma yapmak yanıltıcı olur — çünkü rakiplerin "temel" paketleri bile genelde Plan 2'nin sunduğu tam EDR'a daha yakındır.
| Yetenek | Defender for Endpoint Plan 1 | Defender for Endpoint Plan 2 | CrowdStrike Falcon | SentinelOne Singularity |
|---|---|---|---|---|
| Yeni nesil virüs/kötü amaçlı yazılım koruması | Var | Var | Var | Var |
| Saldırı yüzeyi azaltma (riskli davranışları önceden engelleme) | Var | Var | Kısmi (ek modül) | Kısmi (ek modül) |
| Tam EDR (tespit + inceleme + geçmiş kayıt) | Yok | Var | Var (temel pakette) | Var (temel pakette) |
| Otomatik araştırma ve onarım | Yok | Var | Üst pakette | Var (Ranger/otonom mod) |
| Tehdit ve zafiyet yönetimi (eksik yamaları, riskli yazılımları listeleme) | Yok | Var | Ayrı modül (Spotlight) | Ayrı modül |
| Tehdit avcılığı (advanced hunting — güvenlik ekibinin geçmiş verilerde manuel arama yapması) | Yok | Var | Üst pakette | Üst pakette |
| Desteklenen platformlar | Windows, macOS, Linux, Android, iOS | Windows, macOS, Linux, Android, iOS | Windows, macOS, Linux | Windows, macOS, Linux |
Kaynak: Microsoft Learn — Defender for Endpoint Plan 1 genel bakış (son güncelleme 14 Ağustos 2026) ve Defender for Endpoint (Plan 2) genel bakış. CrowdStrike ve SentinelOne modül sınırları üçüncü taraf karşılaştırma kaynaklarına dayanır ve paket isimleri sık değiştiği için nihai teyidi satıcıdan almanızı öneririz.
Bağımsız MITRE ATT&CK değerlendirmelerinde üç platform da yüksek tespit oranı gösteriyor; yıldan yıla hangisinin bir puan önde çıktığı değişiyor. Bizim sahadaki gözlemimiz şu: aradaki teknik fark, kurulumun ne kadar doğru yapılandırıldığından çok daha küçük. Yanlış yapılandırılmış (varsayılan ayarlarda bırakılmış, dışlama listeleri düzenlenmemiş) bir CrowdStrike kurulumu, doğru yapılandırılmış bir Defender kurulumundan daha az koruma sağlayabilir — ve tersi de doğru.
Fiyatlandırma: paket başına ne kadar tutuyor?
Fiyat karşılaştırması burada zorlaşıyor çünkü üç satıcının fiyatlandırma mantığı farklı. Microsoft resmi fiyat sayfasında Defender ürünleri paket (SKU) bazında, genelde yıllık ödemeyle listeleniyor:
- Microsoft Defender Suite (Defender for Endpoint P2 dahil, Office 365, Identity ve Cloud Apps ile birlikte): 12 dolar/kullanıcı/ay, yıllık ödemeyle — Microsoft resmi fiyat sayfası, 2026-09 itibarıyla.
- Microsoft 365 E5 (Defender for Endpoint Plan 2 dahil olmak üzere tüm gelişmiş güvenlik paketiyle): 60 dolar/kullanıcı/ay, yıllık ödemeyle — aynı kaynak.
- Defender for Endpoint Plan 1 ve Plan 2'nin bağımsız (standalone) liste fiyatı Microsoft'un genel fiyat sayfasında ayrı satır olarak yayınlanmıyor; üçüncü taraf lisans karşılaştırma kaynakları Plan 1'i yaklaşık 3 dolar/kullanıcı/ay, Plan 2'yi yaklaşık 5,2 dolar/kullanıcı/ay olarak listeliyor (2026 ortası). Kesin rakam için CSP iş ortağınızdan (bizden) teklif almanızı öneririz — kur riskini biz üstleniyoruz, TL faturayla çalışıyoruz.
- CrowdStrike Falcon Go (giriş seviyesi paket): yayınlanmış liste fiyatı yaklaşık 60 dolar/cihaz/yıl (~5 dolar/ay); üst paketler (Pro, Enterprise) modül eklendikçe artıyor.
- SentinelOne Singularity Complete: yayınlanmış liste fiyatı yaklaşık 180 dolar/uç nokta/yıl (~15 dolar/ay); orta ölçekli kurumlarda %15-25 pazarlıklı indirim bildirildiği görülüyor.
Buradaki asıl mesaj rakamlardan çok şu: E5 lisansı olan bir kurum, Defender for Endpoint Plan 2 için ayrıca tek kuruş ödemiyor — zaten E5 fiyatının içinde. Aynı kurum CrowdStrike veya SentinelOne'a geçerse, hem E5'in güvenlik bölümüne ödediği parayı boşa harcamış olur hem de üstüne yeni bir sözleşme açar. TL bazında örnek vermek gerekirse (2026-09 kuruyla, KDV hariç): 200 kullanıcılı bir kurumda Defender Suite ek maliyeti ayda yaklaşık 2.400 dolar (TL karşılığı güncel kurdan hesaplanmalı), SentinelOne Singularity Complete ise ayda yaklaşık 3.000 dolar civarında — üstelik bu, mevcut E3/Business Premium yatırımının üzerine ek bir maliyet.
WhatsApp'tan yaz, mevcut lisansınızda Defender for Endpoint'in dahil olup olmadığını 10 dakikada birlikte kontrol edelim.
Lisansınız zaten Defender'ı içeriyor olabilir
Bu, sahada en çok karşılaştığımız boşluk. Microsoft 365 lisans yapısı katmanlı olduğu için hangi paketin hangi güvenlik seviyesini içerdiği çoğu IT yöneticisi tarafından net bilinmiyor:
- Microsoft 365 E3: Defender for Endpoint Plan 1 dahil (tam EDR yok, ama yeni nesil koruma + saldırı yüzeyi azaltma var).
- Microsoft 365 E5 ve Microsoft 365 E5 Security: Defender for Endpoint Plan 2 dahil (tam EDR, otomatik onarım, tehdit avcılığı, tehdit ve zafiyet yönetimi) — kaynak: Microsoft Learn, Defender for Endpoint genel bakış.
- Microsoft 365 Business Premium (300 kullanıcıya kadar KOBİ paketi): Defender for Business içeriyor — Plan 2'ye yakın ama KOBİ'ye göre sadeleştirilmiş bir sürüm.
Bu yapıyı E3 ile E5 arasındaki farkın tamamıyla birlikte daha ayrıntılı işlediğimiz E3 vs E5 karar rehberinde bulabilirsiniz. Pratik adım şu: CrowdStrike veya SentinelOne teklifi almadan önce mevcut Microsoft 365 lisans envanterinizi çıkarın — genelde şirketler bunu atlıyor ve zaten ödedikleri bir özelliği ikinci kez satın alıyor.
KVKK ve veri egemenliği: Türkiye'deki şirketler için kritik fark
Burada üç platform arasında gerçek ve az konuşulan bir fark var. Microsoft'un resmi belgesine göre Defender for Endpoint verisi (dosya adı/özeti, çalışan süreç bilgisi, ağ bağlantı kaydı, cihaz bilgisi) şu bölgelerdeki Azure veri merkezlerinde tutulabiliyor: Avrupa Birliği, Birleşik Krallık, ABD, Avustralya, İsviçre, Hindistan veya Birleşik Arap Emirlikleri — kiracınızın (tenant) hangi bölgede kurulduğuna göre belirleniyor. Kaynak: Microsoft Learn, veri depolama ve gizlilik (son güncelleme 14 Haziran 2026). Veri 180 gün saklanıyor, tehdit avcılığı sorgularında 30 gün geriye gidilebiliyor.
Türkiye'de resmi bir Azure bölgesi bulunmadığı için Türk kiracılar genelde en yakın seçenek olan Avrupa Birliği bölgesinde barındırılıyor. KVKK açısından bu hâlâ "yurt dışına veri aktarımı" sayılır (6698 sayılı Kanun madde 9), ama Microsoft'un AB'deki veri merkezleri ve standart sözleşme hükümleriyle bu aktarım büyük kurumların hukuk/uyum ekipleri tarafından bilinen, dokümante edilmiş bir yoldur — çünkü aynı altyapı zaten Microsoft 365 e-posta ve dosya verileri için kullanılıyor.
CrowdStrike ve SentinelOne'da durum daha az şeffaf: her iki satıcı da bölge seçimi sunuyor, ancak Türk kurumsal müşteriler için hangi bölgenin varsayılan olarak seçildiğini, KVKK'ya uygun bir standart sözleşme şablonunun hazır olup olmadığını tek tek sözleşme görüşmesinde netleştirmek gerekiyor — Microsoft'un aksine bu bilgi geniş bir Türkçe belge setiyle önceden yayınlanmış değil. Ayrıca CrowdStrike ve SentinelOne'ın Türkiye'de doğrudan yerleşik bir ofisi ve yerel destek hattı yok; destek süreçleri genelde bölge ofisleri (Avrupa/Orta Doğu) üzerinden İngilizce yürütülüyor. Microsoft tarafında ise Microsoft Bulut Çözüm Ortağı (CSP) ağı sayesinde TL faturayla, Türkçe destekle ve yerel bir muhatapla çalışabiliyorsunuz — KVKK belgelendirme sürecinde de bu iş ortağı devreye giriyor.
Saha vakası: 340 uç noktalı bir üretim firmasının kararı
İstanbul'da tekstil yan sanayiinde faaliyet gösteren, 340 bilgisayar/sunucusu olan bir üretim firması, 2026 başında iki teklif arasında kalmıştı: mevcut Microsoft 365 E3 lisansına Defender for Endpoint Plan 2'yi ek modül olarak eklemek, ya da bağımsız bir CrowdStrike sözleşmesi imzalamak. Firmanın önceki güvenlik yapısı dağınıktı — merkez ofiste bir antivirüs ürünü, üretim sahasındaki eski Windows makinelerde ise neredeyse hiç merkezi yönetim yoktu; IT sorumlusu tek kişiydi ve haftada birkaç saatini güvenlik uyarılarını elle takip etmeye ayırıyordu.
Süre: teklif karşılaştırması ve karar 2 hafta, pilot + kademeli geçiş 3 hafta, toplam 5 hafta. Karar noktaları: (1) firma zaten E3 kullanıyordu, Plan 2'ye geçiş mevcut Intune/Entra ID altyapısıyla doğrudan entegre oluyordu, ayrı bir ajan kurulumuna gerek kalmıyordu; (2) KVKK uyum sorumlusu, verinin Avrupa Birliği bölgesinde kalmasını ve Türkçe bir sözleşme/CSP teklif metni bulunmasını CrowdStrike'ın İngilizce sözleşme sürecine göre daha az riskli buldu; (3) tek kişilik IT ekibi, ayrı bir konsola giriş yapıp öğrenmek yerine zaten kullandığı Microsoft Defender portalını tercih etti; (4) üretim sahasındaki eski makinelerde performans etkisini test etmek için önce 25 cihazlık bir pilot grup pasif modda 10 gün izlendi, sorun çıkmayınca geri kalan filoya yayıldı.
Sonuç: yıllık güvenlik bütçesinde CrowdStrike teklifine kıyasla yaklaşık %35 tasarruf, geçiş sürecinde üretim hattında sıfır kesinti, IT sorumlusunun haftalık manuel takip süresi belirgin şekilde azaldı çünkü uyarılar artık zaten baktığı Microsoft Defender portalında topluca görünüyordu. Xen ekibinin rolü: lisans envanteri çıkarmak, pasif modda paralel çalıştırma planı hazırlamak ve kademeli devreye alma sırasında üretim sahasındaki eski donanımlarda performans testini yönetmekti. Uyarı: bu oran her firma için geçerli değil — E3 lisansı olmayan, sıfırdan başlayan veya çok uluslu, deneyimli bir SOC ekibiyle zaten çalışan firmalarda maliyet ve tercih tablosu farklı çıkabilir.
Hangi durumda hangisini seçmeli?
Sahada gördüğümüz karar örüntüsü şöyle özetlenebilir:
- Microsoft 365 E5 veya E5 Security kullanıyorsanız: Defender for Endpoint Plan 2 zaten lisansınızda. Başka bir ürüne geçmeden önce bu kapasiteyi doğru yapılandırıp yapılandırmadığınızı kontrol edin — çoğu kurum burada ciddi bir potansiyeli boşa harcıyor.
- Microsoft 365 E3 veya Business Premium kullanıyorsanız: Plan 2'ye (veya Defender for Business'a) yükseltmek, sıfırdan CrowdStrike/SentinelOne sözleşmesi imzalamaktan hemen her senaryoda daha ucuza gelir; üstelik mevcut kimlik ve cihaz yönetimi altyapınızla doğrudan konuşur.
- Hiç Microsoft 365 lisansınız yoksa veya çok büyük, karma (Windows dışı ağırlıklı) bir sunucu filonuz varsa: CrowdStrike veya SentinelOne bağımsız bir platform olarak değerlendirilmeye değer; özellikle büyük ölçekli, deneyimli bir SOC ekibiniz varsa tehdit istihbaratı derinliği fark yaratabilir.
- IT ekibiniz küçük veya hiç yoksa (dış kaynaklı BT desteği alıyorsanız): tek panelde kimlik+e-posta+uç nokta+bulut sinyalini birleştiren Microsoft Defender portalı, ayrı ayrı konsollarla uğraşmaktan daha yönetilebilir. Bu senaryoda yönetilen güvenlik hizmeti (MSSP — bu izlemeyi sizin yerinize 7/24 yapan dış hizmet sağlayıcı) almak da değerlendirilmeli.
Uzmanla 15 dk görüş — hangi senaryoya girdiğinizi birlikte netleştirelim, taahhüt gerektirmez.
Geçiş sürecinde nelere dikkat etmeli?
Karar CrowdStrike/SentinelOne'dan Defender'a geçiş yönündeyse (veya tersi), dikkat edilmesi gereken teknik noktalar:
- Paralel çalıştırma dönemi. İki antivirüs/EDR ürününü aynı anda tam etkin çalıştırmayın — çakışma ve performans sorunu çıkar. Defender'ı önce pasif modda (sadece izleme, engelleme yapmadan) kurup mevcut ürünle birlikte bir süre çalıştırmak, kör noktaları görmeden geçiş yapmaktan daha güvenlidir.
- Karşılıklı dışlama listeleri. Eski ürünün klasörlerini/süreçlerini yeni ürünün tarama dışına, yeni ürünün bileşenlerini de eski ürünün tarama dışına almazsanız iki ürün birbirini "tehdit" sanıp performans sorununa yol açabilir.
- Kayıt (onboarding) yöntemi. Intune, Grup İlkesi (GPO) veya betikle toplu kayıt seçenekleri var; 50'den fazla cihazda manuel kayıt yerine toplu yöntem tercih edilmeli.
- Sunucu tarafı ayrı planlanmalı. İstemci (Windows 11/masaüstü) lisansı ile sunucu lisansı farklı SKU'lar altında satılıyor; sunucu sayınızı ayrı hesaplayın.
- Geri alma (rollback) planı. Geçiş sırasında ciddi bir sorun çıkarsa eski ürüne dönebileceğiniz bir pencere (genelde 2-4 hafta) bırakın; lisans sözleşmesini buna göre zamanlayın.
Defender ekosistemine geçiyorsanız ve aynı zamanda Microsoft Sentinel kullanıyorsanız, Sentinel'den Defender portalına geçiş rehberimiz bu konsolidasyonu tamamlayan bir sonraki adımı anlatıyor.
Sıkça Sorulan Sorular (SSS)
Microsoft Defender for Endpoint, CrowdStrike'tan gerçekten daha mı ucuz?
Mevcut lisansınıza bağlı. Microsoft 365 E5 kullanıyorsanız Defender for Endpoint Plan 2 zaten fiyatın içinde, yani ek maliyeti sıfıra yakın. E3 veya lisanssız bir ortamda başlıyorsanız, Plan 2'ye yükseltme maliyeti genelde CrowdStrike/SentinelOne'ın bağımsız liste fiyatlarının altında kalıyor, ama kesin karşılaştırma için güncel teklif almak gerekir.
Defender for Endpoint Plan 1 ile Plan 2 arasındaki fark nedir?
Plan 1 yeni nesil antivirüs koruması ve saldırı yüzeyi azaltmayı içerir ama tam EDR (geçmiş kayıt inceleme, otomatik araştırma, tehdit avcılığı) içermez. Plan 2 bunların hepsini ekler ve Microsoft 365 E5/E5 Security'ye dahildir. Kaynak: Microsoft Learn, Defender for Endpoint Plan 1 genel bakış (2026-08 güncel).
CrowdStrike veya SentinelOne kullanırken Microsoft Defender Antivirus'u kapatmalı mıyım?
Genelde evet — üçüncü taraf bir EDR/antivirüs kurulduğunda Windows, Defender Antivirus'u otomatik olarak "pasif mod"a alır (arka planda ikinci bir tarama katmanı olarak kalır, ana koruma görevini üstlenmez). Elle kapatmaya çoğu senaryoda gerek yoktur; ama karşılıklı dışlama listelerini mutlaka yapılandırın.
Uç nokta güvenliği verim Türkiye dışında mı saklanıyor?
Türkiye'de resmi bir Azure bölgesi olmadığı için Defender for Endpoint verisi genelde en yakın seçenek olan Avrupa Birliği bölgesinde tutulur. KVKK madde 9 kapsamında bu bir yurt dışı veri aktarımıdır; Microsoft'un AB veri merkezleri ve standart sözleşme hükümleri bu süreci belgeler. CrowdStrike ve SentinelOne'da bölge seçimi ve KVKK belgelendirmesi sözleşme aşamasında ayrıca netleştirilmelidir.
Küçük bir IT ekibiyle hangisi daha kolay yönetilir?
Zaten Microsoft 365 kullanıyorsanız Defender, kimlik+e-posta+uç noktayı tek panelde topladığı için tek kişilik veya dış kaynaklı IT ekipleri için pratikte daha az konsol, daha az öğrenme yükü demektir. SentinelOne'ın otonom (insan onayı beklemeden kendiliğinden müdahale eden) modu da küçük ekipler için tasarlanmış, ama ayrı bir konsol ve ayrı bir sözleşme gerektirir.
Fiyat teklifi almadan önce ne hazırlamalıyım?
Toplam cihaz/sunucu sayınızı (Windows, macOS, Linux, mobil ayrı ayrı), mevcut Microsoft 365 lisans türünüzü (E3/E5/Business Premium/lisans yok) ve varsa mevcut antivirüs/EDR sözleşmenizin bitiş tarihini hazırlayın. Bu bilgiyle 2 iş günü içinde karşılaştırmalı bir teklif çıkarabiliriz.
Gartner Magic Quadrant'ta Lider olmak pratikte ne anlama geliyor?
Gartner, satıcıları "vizyonun bütünlüğü" (ürün stratejisinin ne kadar ileri görüşlü olduğu) ve "uygulama yeteneği" (bunu gerçek müşterilere ne kadar iyi teslim ettiği) eksenlerinde puanlıyor. Lider çeyreğinde olmak ürünün kusursuz olduğu anlamına gelmez, ama satıcının uzun vadede pazardan çekilme veya ürünü terk etme riskinin düşük olduğunu gösteren güvenilir bir sinyaldir — üç platform da 2026 raporunda bu çeyrekte.
Sonuç: Karar teknik değil, lisans ve yönetişim kararı
2026 itibarıyla Microsoft Defender for Endpoint, CrowdStrike Falcon ve SentinelOne Singularity arasındaki teknik tespit farkı, üç yıl önceye göre çok daha küçük — Gartner'ın her üçünü de Lider olarak sınıflandırması bunun bir göstergesi. Bu yüzden Türkiye'deki bir kurum için asıl karar sorusu "hangisi daha iyi yakalıyor" değil, "hangisi mevcut lisansımla, KVKK yükümlülüğümle ve IT ekibimin kapasitesiyle en az sürtünmeyle çalışıyor" olmalı.
Pratikte gördüğümüz kısa yol şu: Microsoft 365 E3 veya üzeri lisansınız varsa, önce o lisansın içinde ne olduğunu tam olarak çıkarın. Çoğu zaman aradığınız koruma seviyesi zaten orada duruyor; eksik olan sadece doğru yapılandırma ve devreye alma. Lisansınız yoksa veya büyük, karma bir sunucu filonuz varsa, üç platformu da gerçek fiyat teklifiyle karşılaştırmak — varsayımla değil.
Microsoft İstanbul — Xen Bilişim ekibi olarak, kurumunuzun uç nokta güvenliği kararında lisans envanterinden geçiş planlamasına, KVKK belgelendirmesinden kurulum sonrası doğrulamaya kadar uçtan uca destek sağlıyoruz. İletişim sayfamızdan bize ulaşın veya WhatsApp'tan yazın.